En 2025, les attaques par ransomware ont atteint un niveau sans précédent. Selon le rapport IBM Cost of a Data Breach 2024, le coût moyen d'une violation de données s'élève désormais à 4,45 millions de dollars selon IBM. Les entreprises françaises ne sont pas épargnées : hôpitaux, collectivités, PME industrielles... Aucun secteur n'échappe à cette menace. Face à cette réalité, la sauvegarde reste la dernière ligne de défense — mais encore faut-il qu'elle soit elle-même inattaquable. C'est précisément le rôle de la sauvegarde immuable, pilier de tout plan de disaster recovery.
Pour une protection hors ligne sans infrastructure à gérer, une solution avec air-gap physique comme nos offres AirGapped Drive et Drive Bank repose sur des disques physiquement débranchés, permutés régulièrement par notre équipe (chaque mois sur AirGapped Drive) : une copie qu'un rançongiciel ne peut pas atteindre, dans la limite d'une infection restée dormante plus longtemps que la plus ancienne copie hors ligne. Mise en service en moins de 15 minutes, supervision 24/7, et les briques techniques demandées par le RGPD et NIS2. Nous détaillons ci-dessous les notions d'immutabilité et d'air-gap.
Qu'est-ce qu'une sauvegarde immuable ?
Une sauvegarde immuable est une copie de données qui, une fois écrite, ne peut être ni modifiée, ni supprimée, ni chiffrée pendant une période de rétention définie. Ce concept repose sur le principe WORM : Write-Once-Read-Many (écriture unique, lectures multiples).
Concrètement, lorsqu'un backup est marqué comme immuable, même un administrateur disposant d'un accès root au système de stockage ne peut pas altérer les données. Cette garantie est fondamentale car les ransomwares modernes ciblent systématiquement les comptes à privilèges élevés.
Deux formes d'immutabilité :
Immutabilité logicielle
- - Object Lock (S3, MinIO)
- - Retention policies sur le datastore
- - Snapshots protégés en écriture
- - Protection au niveau firmware/logiciel
- - Flexible et programmable
Immutabilité matérielle
- - Bandes WORM (LTO WORM)
- - Disques optiques non-réinscriptibles
- - Support physiquement non-modifiable
- - Norme industrielle pour l'archivage légal
- - Durabilité de 30 ans et plus
Une sauvegarde immuable garantit que même un administrateur disposant d'un accès root ne peut modifier ou supprimer les données pendant la période de rétention définie. C'est cette propriété qui la rend efficace contre les ransomwares, lesquels exploitent précisément les privilèges d'administration pour détruire les backups. Le modèle Backup as a Service ajoute une couche supplémentaire en séparant totalement les comptes admin de production et de sauvegarde.
Pourquoi les sauvegardes classiques ne suffisent plus
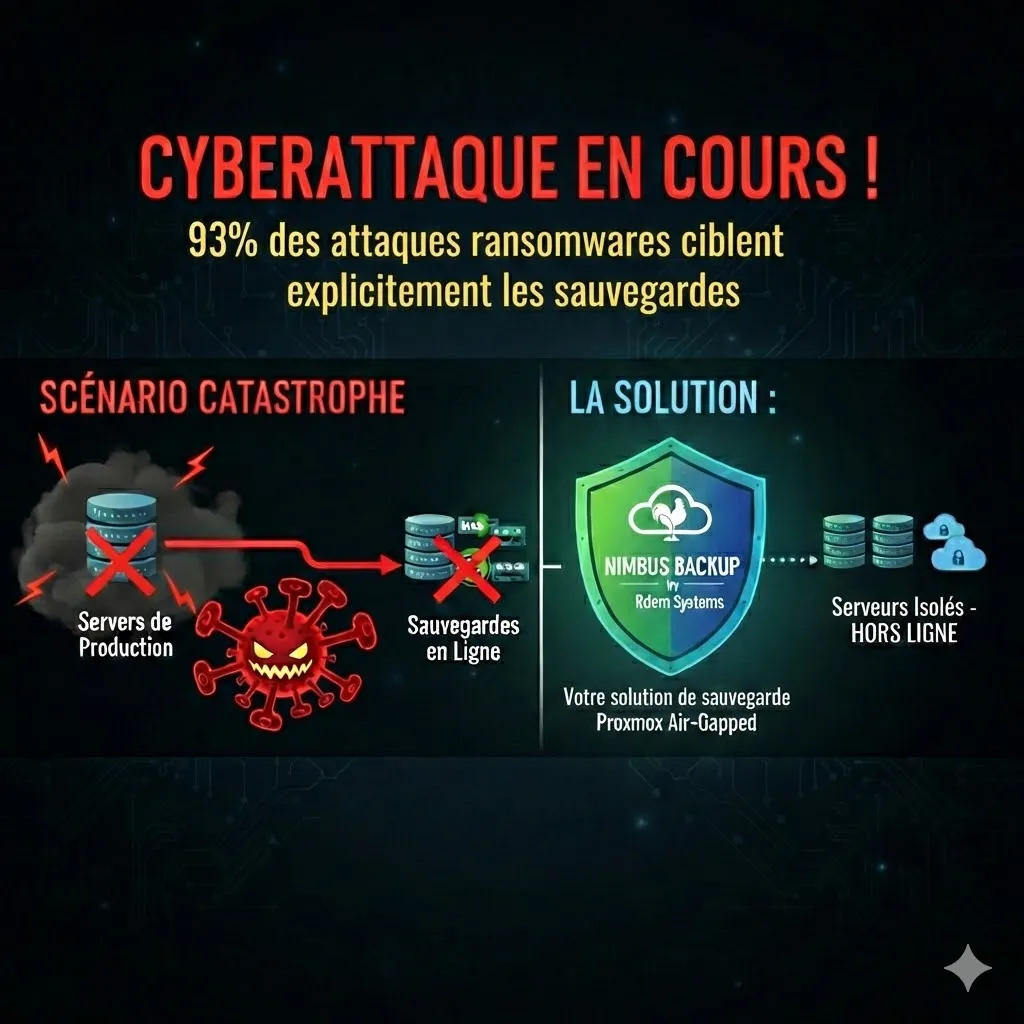
Les ransomwares de 2025-2026 n'ont plus rien à voir avec les premiers cryptolockers de 2017. Les groupes cybercriminels comme Conti, LockBit, BlackCat (ALPHV) et leurs successeurs ont développé des stratégies sophistiquées qui ciblent spécifiquement les systèmes de sauvegarde.
Anatomie d'une attaque moderne :
1. Compromission initiale (J-60 à J-90)
L'attaquant pénètre le réseau via phishing, vulnérabilité non corrigée ou accès RDP exposé. Il installe un accès persistant et commence une reconnaissance silencieuse du réseau.
2. Mouvement latéral et escalade de privilèges (J-30 à J-60)
L'attaquant identifie les serveurs de sauvegarde, les NAS, les espaces de stockage. Il obtient des identifiants d'administration via des outils comme Mimikatz ou Cobalt Strike.
3. Destruction des sauvegardes (J-1 à J-7)
Avant de lancer le chiffrement final, l'attaquant supprime ou chiffre les sauvegardes existantes. Les volumes shadow copies (VSS), les snapshots, les répertoires de backup sont les premières cibles.
4. Chiffrement et demande de rançon (Jour J)
Une fois les sauvegardes détruites, le ransomware chiffre l'ensemble des systèmes de production. Sans backup viable, la victime n'a d'autre choix que de payer ou de tout reconstruire.
Selon le rapport Sophos State of Ransomware 2024, 94% des attaques par ransomware tentent de compromettre les sauvegardes. Parmi les organisations dont les backups ont été ciblés, 57% ont vu leurs sauvegardes effectivement détruites. Une sauvegarde accessible en ligne est une sauvegarde vulnérable.
Face à ce constat, une sauvegarde "classique" — même répliquée sur un second site — ne suffit plus si elle reste accessible via le réseau. L'immutabilité ou l'isolation physique (air-gap) deviennent des exigences incontournables pour toute stratégie de protection sérieuse.
Comment fonctionne l'immutabilité dans PBS
Proxmox Backup Server (PBS) intègre nativement plusieurs mécanismes qui contribuent à la protection des données sauvegardées contre les modifications non autorisées. Bien que PBS n'implémente pas un verrou WORM strict au sens réglementaire, ses mécanismes s'en rapprochent, à condition de séparer qui écrit et qui supprime (voir la section suivante).
Protection au niveau du datastore :
Chiffrement côté client (AES-256-GCM)
Si vous l'activez (recommandé), les données sont chiffrées sur la machine source avant leur transmission au serveur PBS. Le serveur de backup ne dispose jamais des clés de déchiffrement. Même en cas de compromission du serveur PBS, les données restent illisibles et donc inexploitables pour un attaquant.
Déduplication avec vérification d'intégrité
PBS utilise une déduplication au niveau des chunks (blocs de données) avec des empreintes cryptographiques SHA-256. Un job de vérification (verify) relit les blocs : il recalcule l'empreinte d'un bloc en clair ; pour un bloc chiffré, le serveur ne contrôle que sa somme CRC-32, et c'est le client qui en vérifie l'authenticité au déchiffrement.
Garbage collection protégée
Le mécanisme de garbage collection de PBS protège les chunks référencés par des snapshots actifs. Seuls les blocs orphelins (non référencés par aucun backup) peuvent être supprimés, empêchant la suppression prématurée de données encore nécessaires.
Contrôle d'accès granulaire
PBS permet de définir des rôles précis pour chaque datastore : un compte de backup peut écrire des données sans pouvoir supprimer les snapshots existants, limitant ainsi la surface d'attaque en cas de compromission d'un compte.
Découvrez nos solutions PBS hébergées qui combinent ces mécanismes de protection avec un hébergement souverain dans l'UE (en France sur demande).
PBS n'est pas immuable par défaut : ce qui s'en rapproche
Disons-le d'emblée : un datastore Proxmox Backup Server n'est pas immuable. C'est un système de fichiers ordinaire, et quiconque détient le droit de supprimer (un jeton doté du privilègeDatastore.Prune ou Datastore.Modify, ou l'administrateur du PBS) peut effacer des sauvegardes. Ce que PBS fournit, ce sont les briques pour séparer qui écrit de qui supprime. Plus cette séparation est nette, plus on se rapproche de l'immuabilité, sans jamais l'atteindre en ligne. Cette immuabilité par séparation des droits (un compte qui écrit sans pouvoir supprimer) est un mécanisme que l'ANSSI reconnaît (guide BP-100 v1.1, tableau 2) ; pour le niveau le plus robuste, elle renvoie à la copie hors ligne.
Chez NimbusBackup, par défaut, aucun utilisateur ne peut supprimer une sauvegarde. Chaque compte est créé avec le rôle DatastoreBackup, et non avec les droits du rôles DatastorePowerUser (prune sur ses propres groupes) ou DatastoreAdmin. Il peut sauvegarder, restaurer et vérifier ; il ne peut rien effacer lui-même, fût-il l'administrateur de votre compte. Toute suppression passe par un ticket : délai de 48 h, plus rapide seulement après une validation par deux canaux distincts.
Quatre niveaux, du plus exposé au plus proche de l'immuabilité :
- 1. Rétention réglée dans Proxmox VE. PVE applique lui-même la rétention (
prune-backups), donc son jeton peut supprimer : un PVE compromis peut effacer les sauvegardes. - 2. PVE ne fait qu'ajouter, les suppressions se font sur le PBS. La rétention tourne dans des prune jobs du PBS, et PVE n'a plus de règle de rétention. On s'en rapproche, mais si le jeton garde le droit de supprimer, un attaquant peut toujours s'en servir à la main.
- 3. Le compte du PBS n'a pas le droit de supprimer. Avec le rôle
DatastoreBackup, le jeton peut créer, lire et vérifier ses propres sauvegardes, pas les supprimer. Un PVE compromis ne peut plus rien effacer. C'est le réglage par défaut de tous nos comptes. Il peut toutefois encore envoyer de nouvelles sauvegardes, et la rétention agit sur ce qu'il envoie. Nous avons identifié une piste par laquelle un compte en ajout seul pourrait amener la rétention à supprimer de vraies sauvegardes ; nous l'avons signalée à Proxmox et ne la détaillerons pas avant un correctif. C'est l'une des raisons de la copie hors ligne : rien de ce qui se passe en ligne ne l'atteint. Restent l'administrateur du PBS et la durée de rétention. - 4. Une copie hors ligne. Un disque débranché ou une bande au coffre n'est joignable par aucun réseau : c'est le seul niveau qui ne dépend d'aucun droit logiciel.
| Raison (pourquoi ce n'est pas immuable) | Intention | Moyen mis en place |
|---|---|---|
| La rétention réglée dans PVE supprime avec le jeton de PVE. | Que PVE ne fasse qu'ajouter. | Rétention par prune jobs sur le PBS, aucune règle de rétention côté PVE. |
Un jeton doté de Datastore.Prune ou Datastore.Modify (rôles DatastorePowerUser ou DatastoreAdmin) peut supprimer ses sauvegardes. | Qu'un PVE ou un jeton compromis ne puisse rien effacer. | Compte client limité au rôle DatastoreBackup : créer, lire, vérifier, pas supprimer. C'est le réglage par défaut de tous nos comptes, administrateur du client compris. |
| L'administrateur du PBS peut tout supprimer : le datastore n'est pas un support WORM. | Qu'aucun compte du client, pas même son administrateur, ne détienne ce pouvoir, et qu'une suppression ne passe pas inaperçue. | PBS administré par RDEM Systems ; toute suppression passe par un ticket, avec un délai de 48 h, plus rapide seulement après validation par deux canaux distincts. |
| Le compte peut encore envoyer de nouvelles sauvegardes, et la rétention agit sur ce qu'il envoie. | Que la rétention ne supprime que ce qu'elle doit. | Rétention par défaut mêlant nombre et calendrier (3 dernières, 7 quotidiennes, 4 hebdomadaires, 3 mensuelles). Une piste de contournement a été signalée à Proxmox : la copie hors ligne reste la protection qui ne dépend d'aucune rétention. |
| Le prune efface à l'heure dite, même si l'attaque a commencé avant. | Garder une copie antérieure à une infection restée dormante. | Environ 3 mois en ligne avec la rétention par défaut (3 sauvegardes mensuelles), et 2 mois de copies hors ligne (AirGapped Drive PBS). Une infection plus ancienne que la plus vieille copie s'y trouve déjà : aucune sauvegarde n'y échappe. |
| Tout ce qui est en ligne reste joignable par une faille logicielle. | Une copie qu'aucun réseau n'atteint. | Disques débranchés en rotation, disques ou bandes en coffre-fort. |
Où vit chaque copie
| Copie | Joignable par le réseau ? | Supprimable par le compte client ? | Nature |
|---|---|---|---|
| Datastore PBS en ligne (toutes les offres) | Oui | Non, par défaut (rôle DatastoreBackup) : suppression sur ticket | Ajout seul côté client, pas immuable : l'administrateur du PBS peut supprimer (délai de 48 h) |
| Bandes LTO dans le robot (Magnetic PBS) | Pas une fois démontées, mais le robot peut les remonter à la demande | Non | Hors ligne entre deux écritures, pas air-gapped |
| Disques débranchés (AirGapped Drive PBS) | Non : 2 disques hors ligne en permanence, soit 2 mois | Non | Air-gapped, quasi immuable par nature |
| Bandes au coffre du datacenter (AirGapped LTO PBS) | Non | Non | Air-gapped, quasi immuable par nature |
| Coffre-fort bancaire (Drive Bank PBS, Magnetic Bank PBS) | Non : retour sous 96 h ouvrées sur demande | Non | Air-gapped, quasi immuable par nature |
Quasi immuable, pas immuable. Un support débranché ne peut être ni modifié ni effacé à distance. Mais il est réécrit quand il revient en rotation (la bande du mois M resert en M+3, les disques tournent chaque mois), et une infection dormante plus ancienne que la plus vieille copie s'y trouve déjà. Ce n'est pas pire qu'un WORM verrouillé 2 ou 3 mois : à l'expiration du verrou, la copie redevient effaçable, et une infection plus ancienne y est tout autant. On garantit le mécanisme (rotation, supports débranchés, compte sans droit de suppression), pas l'absence de toute compromission.
Air-gapped vs immuable : deux approches complémentaires
Dans le domaine de la protection des sauvegardes, deux approches se distinguent : l'immutabilité logicielle/matérielle et l'isolation physique (air-gap). Il est essentiel de comprendre leurs différences et leur complémentarité pour choisir la méthode de sauvegarde adaptée à votre contexte.
Sauvegarde immuable (WORM)
- - Verrou logiciel ou firmware sur les données
- - Données en ligne, accessibles en lecture
- - Empêche la modification même avec accès physique
- - Nécessite un support compatible WORM
- - Adapté aux obligations réglementaires strictes
- - Restauration rapide (données en ligne)
Sauvegarde air-gapped
- - Isolation physique du réseau
- - Disques déconnectés ou en coffre-fort
- - Aucune attaque à distance possible
- - Ne nécessite pas de support WORM spécifique
- - Protection pragmatique et éprouvée
- - Temps de restauration plus long (reconnexion)
Ce que dit l'ANSSI : le hors ligne d'abord, le WORM en compromis assumé
Le guide « Sauvegarde des systèmes d'information — Les fondamentaux » de l'ANSSI (ANSSI-BP-100, version 1.1 du 27 novembre 2025) ne renvoie pas les deux approches dos à dos : il tranche, puis il ouvre une porte. La phrase qui tranche, dans le tableau 2 de la section 3.5 :
« Une solution de sauvegarde hors ligne reste considérée comme plus robuste qu'une solution WORM en ligne. Néanmoins, un compromis acceptable peut être d'effectuer des sauvegardes régulières avec une solution WORM et d'effectuer des sauvegardes hors ligne à une fréquence moindre. »
Autant le dire nous-mêmes plutôt que se le faire opposer : une offre uniquement WORM en ligne est classée seconde par l'ANSSI. Ce que le guide valide explicitement, c'est la combinaison — le datastore immuable porte la cadence quotidienne, le support hors ligne porte le dernier recours, à une fréquence moindre. C'est exactement l'architecture de nos offres AirGapped Drive, Drive Bank et Magnetic Bank : un PBS immuable pour le quotidien, une rotation de supports déconnectés par-dessus.
La recommandation R12 est imprimée en gras dans le guide, ce qui la classe parmi les plus prioritaires : « Il est indispensable de mettre en place une sauvegarde hors ligne (ou au moins hors site en ligne sous certaines conditions) même si celle-ci est moins fréquente que les sauvegardes locales régulières en ligne. » L'ordre compte : hors ligne d'abord, hors site en ligne en repli conditionnel. Un datastore immuable seul, si robuste soit-il, ne coche R12 qu'au titre du repli.
Important : Nos offres Air-Gapped NimbusBackup ne prétendent pas à l'immutabilité technique stricte (WORM). Elles offrent une protection équivalente — voire supérieure — contre les ransomwares grâce à l'isolation physique : un disque déconnecté du réseau ne peut tout simplement pas être chiffré à distance. C'est une approche pragmatique qui répond au besoin réel de la majorité des entreprises.
En pratique, l'air-gap est souvent considéré comme une alternative supérieure à l'immutabilité logicielle pure pour la ransomware protection. La raison est simple : une immutabilité logicielle repose sur la fiabilité du logiciel qui la met en oeuvre. Si une vulnérabilité zero-day est découverte dans le système de stockage, le verrou WORM logiciel peut théoriquement être contourné. Un disque physiquement déconnecté, en revanche, est fondamentalement inaccessible — aucune vulnérabilité logicielle ne peut franchir un air-gap physique.
Nos offres combinant ces approches :
Notre offre AirGapped Drive PBS utilise la rotation physique de disques : un jeu de disques connecté pour l'écriture des backups, un second jeu déconnecté et stocké hors ligne. La rotation régulière garantit qu'au moins une copie est toujours physiquement inaccessible depuis le réseau.
Les offres Drive Bank PBS et Magnetic Bank PBS ajoutent le coffre-fort bancaire à cette isolation physique. Les supports de sauvegarde (disques durs ou bandes LTO) sont déposés dans un coffre bancaire sécurisé, créant une barrière physique supplémentaire contre tout accès non autorisé — y compris par un employé malveillant ayant accès aux locaux techniques.
L'archivage sur bande LTO (Magnetic PBS) s'appuie sur un support dont les fabricants annoncent jusqu'à 30 ans de conservation, avec une capacité native de 18 To par cartouche (LTO-9). Les bandes magnétiques, par nature hors ligne lorsqu'elles ne sont pas dans le lecteur, constituent une forme inhérente d'air-gap tout en offrant un rapport coût/capacité imbattable pour l'archivage long terme.
Checklist : mettre en place une stratégie de sauvegarde immuable
Que vous optiez pour l'immutabilité logicielle, l'air-gap physique, une sauvegarde externalisée vers un PBS managé en cloud ou une combinaison des trois, voici les étapes essentielles pour déployer une stratégie de sauvegarde résiliente face aux ransomwares. Consultez notre article sur la règle 3-2-1-1-0 et les bonnes pratiques pour approfondir ces concepts.
Checklist de protection anti-ransomware
Attention : Une sauvegarde qui n'a jamais été testée en restauration n'est pas une sauvegarde — c'est un espoir. Les tests de restauration doivent être planifiés, exécutés et documentés au moins une fois par trimestre, en conditions aussi proches que possible de la réalité d'un sinistre.
Solutions NimbusBackup : protection quasi-immuable par isolation physique
Nos offres de sauvegarde PBS sont conçues pour offrir une protection maximale contre les ransomwares en combinant chiffrement côté client (si vous l'activez), déduplication vérifiée et isolation physique. Si nous ne revendiquons pas l'immutabilité WORM stricte, notre approche par air-gap repose sur un mécanisme concret : une copie débranchée, qu'une attaque sur le réseau ne peut pas atteindre. Ces solutions répondent également aux exigences de la directive NIS2.
Single Drive PBS - 12EUR/To
Sauvegarde chiffrée sur un serveur dédié. Point d'entrée idéal pour une première couche de protection PBS avec chiffrement AES-256.
Double Drive PBS - 22EUR/To
Géo-redondance sur 2 sites distincts. Protection contre la perte d'un datacenter avec réplication automatique.
AirGapped Drive PBS - 34EUR/To
Rotation physique de disques avec isolation air-gap. Une copie est toujours déconnectée du réseau, hors de portée des ransomwares.
Drive Bank PBS - 69EUR/To
Disques air-gapped déposés en coffre-fort bancaire. Double isolation : physique (déconnexion) et géographique (coffre sécurisé).
Magnetic PBS - 89EUR/To
HDD + archivage automatique sur bande LTO, en rotation sur 3 mois. Conservation plus longue sur devis, pour la conformité réglementaire.
Magnetic Bank PBS - 149EUR/To
Protection maximale : 2 sites + bandes LTO en coffre-fort bancaire. Conformité maximale pour les entités critiques et réglementées.
Points communs à toutes nos offres :
- - Chiffrement AES-256-GCM côté client, en option (vous seul détenez les clés)
- - Serveurs en propre à Equinix Paris (AS206014) ou loués chez de grands hébergeurs français ou européens ; données dans l'UE par défaut
- - Déduplication et vérification d'intégrité SHA-256
- - Monitoring et alertes inclus
- - Support technique français
Conclusion : ne laissez pas vos sauvegardes devenir la cible
En 2026, la question n'est plus de savoir si votre organisation sera ciblée par un ransomware, mais quand. Les statistiques sont sans appel : la quasi-totalité des attaques ciblent désormais les sauvegardes en priorité. Une stratégie de backup qui ne prend pas en compte cette réalité est une stratégie incomplète.
L'immutabilité — qu'elle soit logicielle (WORM) ou physique (air-gap) — transforme vos sauvegardes d'une cible facile en un rempart infranchissable. Le choix entre ces deux approches dépend de votre contexte : l'immutabilité WORM convient aux environnements à forte contrainte réglementaire, tandis que l'air-gap offre une protection pragmatique et souvent supérieure contre les attaques à distance. Pour approfondir, consultez notre guide sur la PRA multi-site avec PBS. Pour une détection proactive des incidents, découvrez nos 8 KPIs essentiels de monitoring serveur.
Investir dans une sauvegarde immuable ou air-gapped n'est pas un coût — c'est une assurance. Le coût d'un disque déconnecté est dérisoire comparé aux 4,45 millions de dollars de coût moyen d'une violation de données. Protégez vos backups aujourd'hui, avant qu'il ne soit trop tard.
Questions fréquentes — PBS et immutabilité
PBS n'est pas techniquement immuable au sens WORM strict, mais ses mécanismes s'en rapprochent quand on sépare qui écrit de qui supprime.
- Mode append-only avec le rôle
DatastoreBackup: votre compte peut créer, lire et vérifier ses sauvegardes, pas les supprimer (voir « PBS n'est pas immuable par défaut » plus haut) - Rétention appliquée côté serveur : par défaut 3 dernières, 7 quotidiennes, 4 hebdomadaires et 3 mensuelles, soit au moins 3 mois en ligne
- Suppression réservée à l'opérateur, sur ticket, avec un délai de 48 heures et une validation par deux canaux distincts
- Pour une immuabilité qu'aucune opération en ligne n'atteint, la copie hors ligne (disques débranchés ou coffre) reste la référence
DatastoreBackup de votre compte, lui, n'autorise aucune suppression directe.La rétention, appliquée côté serveur, décide de ce qui est conservé — par défaut :
- 3 dernières (last)
- 7 quotidiennes (daily)
- 4 hebdomadaires (weekly)
- 3 mensuelles (monthly), soit au moins 3 mois en ligne
Modifiable selon vos besoins de conformité. Contre un compte compromis, la garantie qui ne dépend d'aucune rétention reste la copie hors ligne (disques débranchés ou coffre) : voir « PBS n'est pas immuable par défaut » plus haut.
DatastoreBackup, qui permet l'ajout de données et la lecture de ses propres sauvegardes, pas leur suppression.Process de suppression sécurisé :
- Toute suppression de backup nécessite une demande au support RDEM Systems via ticket
- Un délai de 48 heures s'applique par défaut ; une suppression plus rapide n'est possible qu'après une validation par deux canaux distincts
- Ce délai permet de détecter une tentative malveillante et de bloquer la suppression si elle est suspecte
En pratique, dans la configuration livrée par défaut, un attaquant qui compromet votre infrastructure ou vos identifiants PBS ne peut qu'ajouter des sauvegardes, pas supprimer lui-même les existantes.
Limites, honnêtement : la suppression reste possible si vous avez demandé un compte administrateur du datastore, si RDEM Systems est lui-même piraté, ou en cas de faille de sécurité dans PBS. C'est la raison d'être d'une copie hors ligne, comme sur AirGapped Drive PBS.
Nouveaux backups
Les nouveaux backups seront bloqués (erreur d'espace insuffisant)
Backups existants
Tous les backups existants restent parfaitement fonctionnels et restaurables
Configuration livrée par défaut : l'attaquant ne peut pas supprimer lui-même les sauvegardes existantes (voir les limites de la question précédente). Le monitoring RDEM détecte immédiatement la saturation et déclenche une alerte pour intervention.
- Stockage externalisé dans un domaine de panne distinct
- Chiffrement client AES-256 (clés détenues par le client uniquement)
- Séparation stricte des comptes admin production et backup
- Tests de restauration au moins trimestriels, intégralement documentés
- Monitoring 24/7 des jobs avec alertes sur anomalies de volume
La règle 3-2-1-1-0 formalise tout cela : 3 copies, 2 supports, 1 externalisée, 1 immuable ou air-gappée, 0 erreur de restauration. L'immutabilité protège la donnée — le process autour protège la reprise.
Rétention recommandée par cas d'usage :
- Restauration opérationnelle : 30 à 90 jours
- NIS2 / HDS / PCI-DSS / finance : 1 à 7 ans
- Archivage légal (LTO WORM) : 10 à 30 ans
Sur les offres NimbusBackup PBS, la politique par défaut est 3 dernières, 7 quotidiennes, 4 hebdomadaires, 3 mensuelles, extensible à l'année sur demande.
Immuable (WORM)
En ligne, restauration instantanée. Repose sur un verrou logiciel — un zero-day dans la couche stockage peut théoriquement le contourner.
Air-gappée
Physiquement déconnectée. Aucune attaque distante possible. Restauration légèrement plus longue (reconnexion nécessaire).
Pour de l'archivage réglementaire strict, choisissez l'immutabilité WORM. Pour la pure résilience anti-ransomware, l'air-gap est généralement considéré comme supérieur. La configuration la plus solide combine les deux : une copie immuable en ligne pour la reprise rapide et une copie air-gappée hors ligne en dernier recours. Nos offres AirGapped Drive et Drive Bank PBS implémentent cette approche hybride.
Vous avez d'autres questions sur la protection PBS contre les ransomwares ?
Sources et références
- IBM Cost of a Data Breach Report 2024
- Sophos State of Ransomware 2024
- ANSSI — Sauvegarde des systèmes d'information, les fondamentaux (ANSSI-BP-100, v1.1, 27/11/2025)
- ANSSI - Guides de sécurité et bonnes pratiques
- Proxmox Backup Server - Documentation officielle
- NIST SP 800-209 - Security Guidelines for Storage Infrastructure
Protégez vos VMs Proxmox avec NimbusBackup
Sauvegarde externalisée, immutable et souveraine. Dès 12 €/To/mois.